AI時代のサイバー攻撃とは?PHP脆弱性とGMO不正アクセスから考える中小企業の対策【2026年】
 tdcnexus
2026年10月、わずか1週間のあいだに、ウェブの世界を揺らす出来事が2つ続きました。
ひとつは、ホームページを動かす「PHP」に見つかった重大な脆弱性。国内の通販・ゲーム・レンタルサーバー・自治体のサイトが、一晩で一斉に緊急メンテナンスに入りました。もうひとつは、GMOインターネットのクラウドサービスへの不正アクセス。利用者の証券・FX口座で身に覚えのない取引が報告され、攻撃者は約80億円を要求しています。
「AIで攻撃が進化した」という声も聞こえます。ただ、2つの事件にAIが使われたかどうかは、まだ分かっていません。はっきり言えるのは、AIの発達で「穴が見つかってから狙われるまで」の時間が、数日から数時間へ縮んだことです。
この記事では、2つの事件で分かっていること、AIが変えた攻撃の速さ、そして中小企業が今日・今週・今月やることを、公的機関と調査会社の数字から整理します。自社が当てはまるかを確かめるチェックリストも付けました。
Contents
目次
- 2026年10月に起きた2つの事件
- AIが使われたのか:分かっていること・分かっていないこと
- AIが変えたのは攻撃の「速さ」
- 2つの事件に共通する3つの弱点
- あなたの会社は当てはまる?チェックリスト10項目
- 中小企業がやる対策:今日・今週・今月
- AIは守る側の道具にもなる
- TDC NEXUSの取り組み
- よくある質問
1. 2026年10月に起きた2つの事件
PHPの重大な脆弱性「php2shell」
PHPは、ホームページの裏側で動いているプログラムの言語です。WordPressもPHPで動いていて、サーバー側の言語が分かっているサイトのうち約69%がPHPを使っています(W3Techs、2026年10月)。
10月21日、このPHPに重大な脆弱性が2件公表されました。深刻度は10点満点で9.2、2件とも「緊急」です。IDもパスワードもなしに、外からサーバーを操作されるおそれがある種類の穴でした。修正版は同じ日の夜に公開され、国内の多くのサイトがその夜のうちに緊急メンテナンスを行いました。
GMO「お名前.com デスクトップクラウド」への不正アクセス
同じ週、GMOインターネットのクラウドサービス「お名前.com デスクトップクラウド」で不正アクセスが見つかりました。FXの自動売買などに使う、クラウド上のWindowsパソコンを借りるサービスです。
| 日付 | 出来事 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受けて調査を開始 |
| 10月20日 | 一部のサーバーで、第三者が置いた不正なプログラムを確認 |
| 10月21日 | 全プランのサーバーを停止。影響のおそれがあるサーバーは26,739件と公表。同日、攻撃者から脅迫メール |
| 10月24日 | 利用者情報の外部への持ち出しを確認。見舞金・損失の補償を決定 |
| 10月27日 | 攻撃者が利用者1人分の情報を公開。GMOは要求に応じない方針 |
〈参照:GMOインターネットグループ「お名前.com デスクトップクラウドへの不正アクセスに関するお知らせ」第1報〜第12報(2026年10月21日〜27日)〉
利用者からは、取引口座での身に覚えのない取引が報告されています。FX会社の告知では、クラウドのパソコンに保存していたIDとパスワードが使われたとみられています。26,739件は「影響のおそれがある数」で、被害が確定した数ではありません。
2. AIが使われたのか:分かっていること・分かっていないこと
2つの事件を「AIによる攻撃」とまとめる記事も見かけます。ただ、公式に分かっている範囲を分けて見ると、印象は変わります。
| 分かっていること | 分かっていないこと | |
|---|---|---|
| PHP(php2shell) | 重大な脆弱性2件・修正版の公開・暫定策の一部は効かない | 誰が、どうやって見つけたか(AIを使ったか) |
| GMO | 不正プログラムの設置・情報の持ち出し・脅迫・情報の公開 | 侵入経路・AIが使われたか |
GMOの代表は、ブログで次のように説明しています。社内のホワイトハッカー(防御のために弱点を探す専門家)から事前に課題の指摘を受けていたが、対応の深さとスピードが十分ではなかった。
つまりGMOの件で公式に語られた原因は、AIではなく「分かっていた弱点への対応が間に合わなかった」ことです。ここを「AIのせい」にしてしまうと、いちばん大事な教訓がぼやけます。
〈参照:GMOインターネットグループ代表 熊谷正寿 ブログ(2026年10月25日)、GMO Flatt Security「php2shell の概要と対応指針」〉
3. AIが変えたのは攻撃の「速さ」
「数日」が「数時間」に
では、AIは関係ないのか。そうではありません。AIが攻撃側にもたらした一番の変化は「速さ」です。
| 発表元 | 内容 |
|---|---|
| IPA(情報処理推進機構) | AIによる脆弱性の発見や攻撃コードの生成で、公開から悪用までの時間が急速に縮んでいる。悪用が「数時間単位」へ移る可能性があり、手作業の判断では追いつけなくなるおそれ |
| チェック・ポイント「AIセキュリティレポート2026」 | 脆弱性の公開から攻撃コードが作られるまでの期間が「数日」から「数時間」へ短縮。重要システムの修正期限を最短12時間にした政府当局もある |
| 同レポート | AIは攻撃の「支援者」から「実行者」へ |
〈参照:IPA「AIセキュリティ短信」2026年8月号、チェック・ポイント・ソフトウェア・テクノロジーズ「AIセキュリティレポート2026」(2026年7月)〉
守る側は「中央値87日」
一方、守る側の速さはどうでしょうか。格付け会社のムーディーズが10月19日に公表した報告では、実際に悪用が確認された脆弱性でも、企業が修正を終えるまでの中央値は87日でした。悪用が確認されていない脆弱性は107日です。
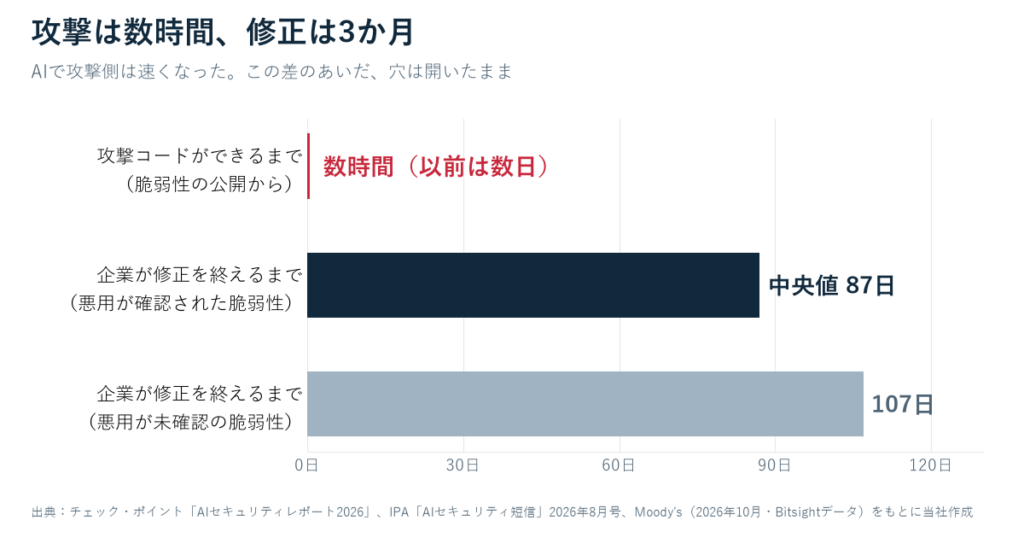
攻撃側は数時間で動けるのに、守る側は3か月近くかかっている。この差のあいだ、穴は開いたままです。PHPの件で国内のサイトが「その夜のうちに」メンテナンスに入ったのは、この差を少しでも縮めるためでした。
〈参照:Moody's(2026年10月19日、Bitsight社の2026年2月時点のデータ)/Infosecurity Magazine 報道〉
4. 2つの事件に共通する3つの弱点
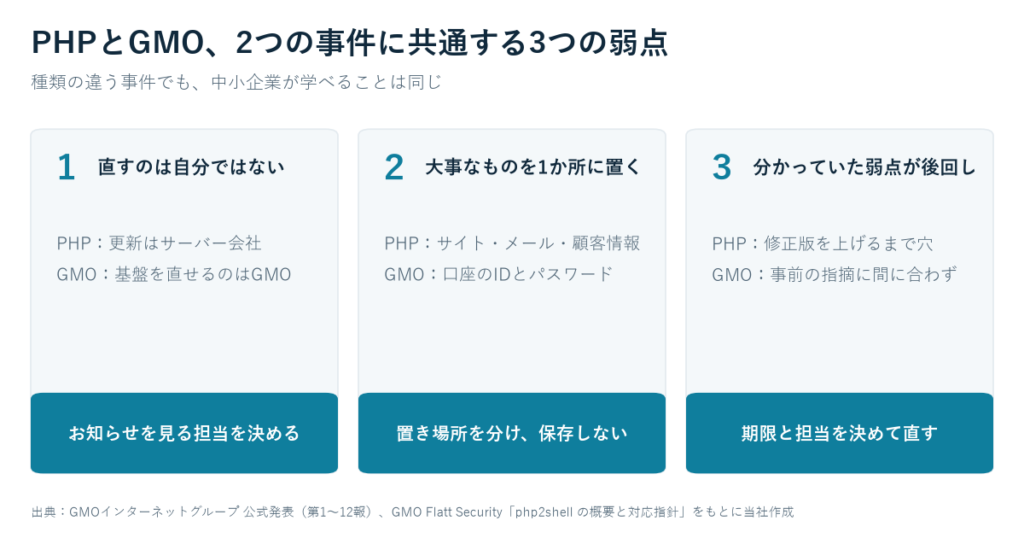
PHPは「部品の穴」、GMOは「サービスへの侵入」。種類は違いますが、中小企業が学べる共通点が3つあります。
| 共通点 | PHP(php2shell) | GMO |
|---|---|---|
| ①直すのは自分ではない | 借りているサーバーの更新はサーバー会社が行う | サービスの基盤を直せるのはGMOだけ |
| ②大事なものを1か所に置く | 1台のサーバーにサイト・メール・顧客情報 | クラウドのパソコンに口座のIDとパスワード |
| ③分かっていた弱点が後回し | 修正版が出ても、上げるまでは穴が開いたまま | 事前の指摘への対応が間に合わなかった |
①直すのは自分ではない
中小企業の多くは、サーバーもクラウドも「借りて」います。穴をふさぐのは貸している会社です。だからこそ、貸している会社のお知らせを見る人を、社内で決めておく必要があります。誰も見ていなければ、更新があったことにも気づけません。
②大事なものを1か所に置く
GMOの件で口座に入られたのは、クラウドのパソコンに保存していたIDとパスワードが使われたとみられるからです。便利な場所に全部置くと、そこが破られたときに全部持っていかれます。会社でいえば、全員のパスワードを1つの表にまとめて共有フォルダに置いている状態と同じです。
③分かっていた弱点が後回し
「サービスを止めたくない」「今は忙しい」。後回しの理由は、どの会社にもあります。ただ、攻撃が数時間で来る時代に、「あとで直す」の「あと」は待ってもらえません。攻撃者が狙うのは、新しい穴よりも、知られていて直っていない穴です。
5. あなたの会社は当てはまる?チェックリスト10項目
ひとつでも当てはまれば、2つの事件は他人事ではありません。
個人(社員全員)
| # | チェック項目 | 当てはまると何が起きるか |
|---|---|---|
| 1 | パソコンやブラウザにパスワードを保存している | 端末が乗っ取られると、保存した分がまとめて使われる |
| 2 | 同じパスワードを使い回している | 1つ漏れると、ほかのサービスも開く |
| 3 | 銀行・メール・取引先の管理画面に二段階認証が入っていない | パスワードだけで入られてしまう |
| 4 | 「補償」「被害金の回収」を名乗るメールのリンクを開く | 事件に便乗した詐欺に引っかかる |
会社
| # | チェック項目 | 当てはまると何が起きるか |
|---|---|---|
| 5 | サーバー会社・クラウドのお知らせを見る担当が決まっていない | 緊急の更新に気づけない |
| 6 | 自社サイトのWordPressやプラグインを、いつ更新したか分からない | 知られた穴が開いたまま |
| 7 | 指摘された弱点や更新の案内を「あとで」にしている | 狙われるのはそこ |
| 8 | 全員分のIDとパスワードを1つの表や1台のパソコンに置いている | 1か所破られると全部漏れる |
| 9 | 事故のとき「誰が止めて、誰に知らせるか」が決まっていない | 初動が遅れて被害が広がる |
| 10 | バックアップが、ふだん使っている環境と同じ場所にしかない | 暗号化されたら一緒に失う |
6. 中小企業がやる対策:今日・今週・今月
大きな予算をかけなくても、順番を守れば効果は出ます。
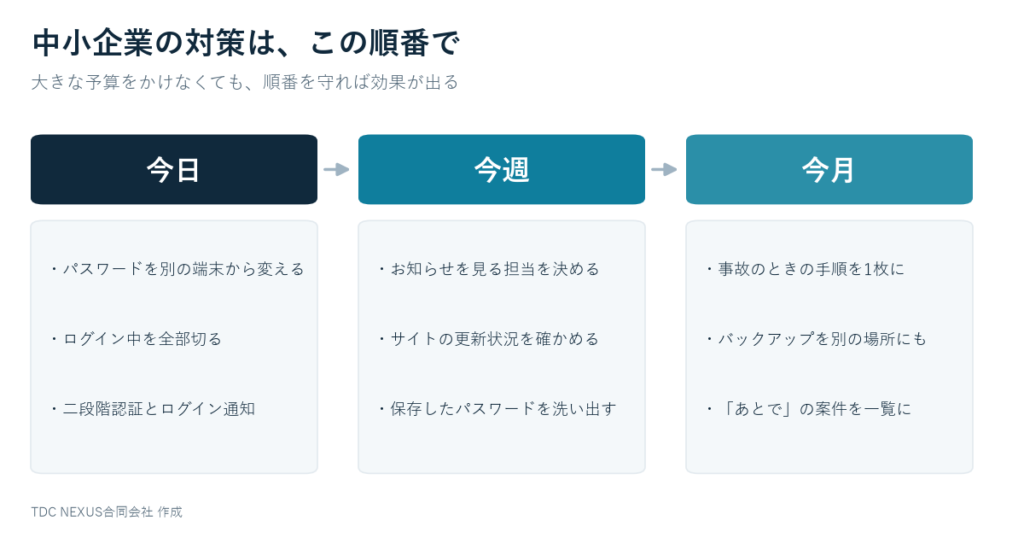
今日やること
| 対策 | ポイント |
|---|---|
| 大事なアカウントのパスワードを変える | 心配な端末とは別の端末から変える。使い回しているものも全部 |
| ログイン中のセッションを全部切る | パスワードを変えただけでは、つながったままのことがある。「すべての端末からログアウト」を使う |
| 二段階認証とログイン通知をオンにする | 銀行・メール・証券から。知らない端末からのログインに気づける |
今週やること
| 対策 | ポイント |
|---|---|
| お知らせを見る担当を決める | サーバー会社・ドメイン・クラウド・WordPressの更新通知の受け先を1人に |
| 自社サイトの更新状況を確かめる | WordPress本体・プラグイン・PHPの版。分からなければ制作会社に聞く |
| 保存しているパスワードの場所を洗い出す | ブラウザ・表計算・メモ帳。共有している表があれば、パスワード管理の仕組みへ移す |
今月やること
| 対策 | ポイント |
|---|---|
| 事故のときの手順を1枚に書く | 誰が止める・誰に知らせる・どこに相談する(サーバー会社・警察・取引先) |
| バックアップを別の場所にも取る | ふだんの環境から切り離した場所に。戻せるかも一度試す |
| 「あとで」にしている案件を一覧にする | 指摘された弱点・期限切れの更新。期限と担当を決める |
どれから手をつけるか迷ったら、TDC NEXUSのトップページの無料診断で、自社のデジタル化・AI活用の現在地を確かめるところから始めてください。
7. AIは守る側の道具にもなる
AIは攻撃側だけのものではありません。IPAも、防御にAIを使うことを勧めています。たとえば、ログの中から普段と違う動きを見つける、更新が必要なソフトを洗い出す、といった使い方です。
ただし、IPAは同時に「重要な判断や危ない操作には、人の確認を残す」ことも求めています。AIに見張らせて、止める・直すの判断は人がする。この分担が、速くなった攻撃に追いつく現実的な形です。
| 役割 | 担当 |
|---|---|
| 毎日の見張り(ログ・更新の確認) | 仕組み・AI |
| 異常の知らせ | 仕組み・AI |
| 止める・直す・公表するの判断 | 人 |
〈参照:IPA「AIセキュリティ短信」2026年8月号〉
8. TDC NEXUSの取り組み
TDC NEXUSは、旭川・札幌を拠点に、中小企業のDXと生成AIの活用を支援しています。2026年7月には情報セキュリティ部を設け、開発や運用のセキュリティ確認と、お客様の環境の点検を行っています。
| 取り組み | 内容 |
|---|---|
| 注意喚起の発信 | PHPの脆弱性(10月22日)、GMOの不正アクセス(10月29日)を、Instagramのリールで当日〜翌日に解説 |
| 研修・セミナー | 経済団体・業界団体で、生成AIの使い方と合わせて情報の扱い方を扱っています |
| 開発の確認 | 当社が作る業務システムは、公開・納品の前にセキュリティの確認を通しています |
9. よくある質問
Q1. AIのせいでサイバー攻撃が増えたのですか?
AIで攻撃の「速さ」と「手軽さ」が上がったことは、IPAやセキュリティ企業の調査で示されています。ただし、2026年10月のPHPとGMOの事件にAIが使われたかどうかは、公表されていません。
Q2. WordPressのサイトは危ないのですか?
WordPressそのものが危ないわけではありません。PHPやプラグインに穴が見つかったとき、更新が遅れると狙われます。更新を誰がやっているかを把握しておくことが大切です。
Q3. レンタルサーバーを借りていれば安全ですか?
サーバーの更新はサーバー会社が行うので、自分で直す手間は減ります。ただし、お知らせを見て必要な作業(再起動やプラグインの更新など)をするのは借りている側です。
Q4. GMOのお名前.comを使っています。うちも被害に遭いましたか?
GMOが公表した対象は「お名前.com デスクトップクラウド」です。ほかのサービスを使っている場合も、公式の「重要なお知らせ」と登録メールアドレスへの案内を確認してください。
Q5. 攻撃者が公開した情報を見てもいいですか?
見に行かないでください。GMOは、公開サイトへのアクセスや拡散をしないよう呼びかけています。アクセスしてしまった場合は、ウイルス対策ソフトでフルスキャンをしてください。
Q6. 身代金を払えば情報は消してもらえますか?
保証はありません。GMOも「支払っても情報の削除や不正利用の防止は保証されない」として、要求に応じない方針です。被害に遭ったら、警察とサーバー会社・取引先に相談してください。
Q7. 小さな会社でも狙われますか?
狙われます。攻撃は会社の大きさではなく「直っていない穴」を探して自動で行われることが多く、AIでその探し方がさらに速くなっています。取引先への入口として狙われることもあります。
まとめ
- AIが変えたのは攻撃の速さ。脆弱性の公開から攻撃までが数日から数時間へ縮み、企業の修正(中央値87日)との差が開いている
- PHPとGMOの事件に共通するのは、直すのは自分ではない・大事なものを1か所に置く・分かっていた弱点が後回しの3つ
- 対策は今日(パスワード・セッション・二段階認証)→今週(お知らせの担当・更新の確認)→今月(事故の手順・バックアップ)の順で進める
サイバー攻撃の対策に迷ったら
まずは自社の現在地を知る(無料)
TDC NEXUSのトップページから、自社のデジタル化・AI活用の現在地を無料で診断できます。どこから手をつけるかを決める材料にしてください。InstagramのDMで「チェック」と送っていただければ、パスワードと端末の点検リストもお送りします。
社内で使い方を揃える(研修・セミナー)
情報の扱い方は、一人だけ気をつけても穴が残ります。業種別の生成AI研修・セミナーでは、生成AIの使い方と合わせて、情報とアカウントの扱い方のルールづくりまでご一緒します。お見積り無料。
個別に相談する(DXコンサルティング)
お知らせの担当決め、サイトとサーバーの更新状況の点検、事故のときの手順づくり。DXコンサルティングでは、御社の状況に合わせて、どこから直すかの順番づけから継続してご一緒します。
TDC NEXUS合同会社 旭川オフィス(〒070-0056 北海道旭川市6条西1丁目2-3-203)/札幌オフィス 法人番号 8450003002676 TEL 070-9001-1353(9:00〜17:00 土日祝除く)