パスワード変更だけでは守れない|中小企業が今やるべき認証情報の対策5つ
 tdcnexus
「パスワードは定期的に変えているから、うちは大丈夫」
そう考えている会社ほど、いま注意が必要です。会社のシステムに入り込む入口で、いちばん多いのは「盗まれたIDとパスワード」になりました。しかも、パソコンに入り込んだ盗み見のソフトは、パスワードだけでなく「ログインしたままの状態」まで持ち出します。感染したパソコンでパスワードを変えても、新しいパスワードがまた盗まれるだけです。
この記事では、なぜパスワード変更だけでは守れないのか、どこから入られるのか、そして中小企業が大きな予算をかけずに今日からできる対策5つを、警察庁・IPA・海外の調査の数字から整理します。読み終えたときに、自社のどのアカウントから手をつければよいかが分かる状態を目指します。
Contents
目次
- ランサムウェアの入口は「IDとパスワード」
- インフォスティーラーとは:パスワードとログイン状態をまとめて盗むソフト
- パスワード変更だけでは守れない2つの理由
- 「うちは小さいから狙われない」が危ない理由
- 放置されがちな3つのアカウント:退職者・外注先・AIツール
- 中小企業が今日からできる認証情報の対策5つ
- 大企業の対策を、そのまま真似しなくていい
- よくある質問
1. ランサムウェアの入口は「IDとパスワード」
侵入の入口の1位は「盗まれた認証情報」
会社のデータを暗号化して身代金を求めるランサムウェアは、ニュースで見かけない月がないほど続いています。IPAが毎年発表している「情報セキュリティ10大脅威」でも、組織向けの1位は11年連続でランサム攻撃です。
では、攻撃者はどこから入ってくるのか。米国の通信会社Verizonが世界の侵害事案を分析した調査では、侵入の入口の第1位は「盗まれた認証情報の悪用」で22%でした。認証情報とは、IDとパスワード、そしてログインした状態を保つための情報(セッション)のことです。
| 侵入の入口(世界の侵害事案) | 割合 |
|---|---|
| 盗まれた認証情報の悪用 | 22% |
| 機器やソフトの脆弱性の悪用 | 20% |
| フィッシング(だましのメール等) | 16% |
〈参照:Verizon「2025 Data Breach Investigations Report」〉
国内でも「弱いパスワード」が入口になっている
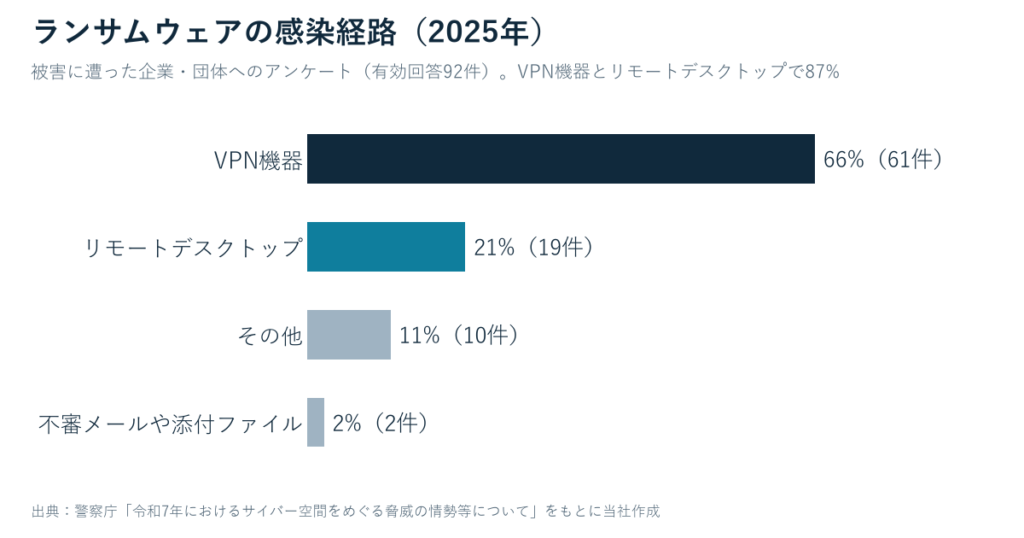
国内の数字も同じ方向を示しています。警察庁が2025年にランサムウェアの被害に遭った企業・団体に感染経路を聞いたところ、VPN機器が66%、リモートデスクトップが21%で、この2つで約9割を占めました。どちらも社外から社内のネットワークに入るための仕組みです。前年の調査について警察庁は、機器の脆弱性や弱い認証用のパスワードを突かれた侵入が大半と分析しています。
| 感染経路(国内・2025年、有効回答92件) | 割合 |
|---|---|
| VPN機器 | 66%(61件) |
| リモートデスクトップ | 21%(19件) |
| その他 | 11%(10件) |
| 不審メールや添付ファイル | 2%(2件) |
〈参照:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」「令和7年警察白書」〉
つまり攻撃者は、壁を壊して入ってくるより、正しい鍵を手に入れて玄関から入ってくることが増えています。鍵が本物である以上、入ってきた相手を「侵入者」と見分けるのは簡単ではありません。
2. インフォスティーラーとは:パスワードとログイン状態をまとめて盗むソフト
パソコンに居座って、中身を持ち出す
その「鍵」を盗む道具として広がっているのが、インフォスティーラー(情報窃取型マルウェア)です。パソコンに入り込むと、次のような情報をまとめて集め、攻撃者のもとへ送ります。
| 盗まれるもの | 何に使われるか |
|---|---|
| ブラウザに保存したID・パスワード | そのままログインに使われる |
| ログインしたままの状態(セッション情報・クッキー) | パスワードも二段階認証も通らずに入られる |
| メールアドレス・連絡先 | 取引先へのなりすましメールに使われる |
| パソコンの情報(使っているソフト等) | 次の攻撃の下調べに使われる |
どこから入ってくるのか
入口は特別なものではありません。
- 無料ソフトや「便利ツール」を装ったダウンロード
- 請求書や見積書を装ったメールの添付ファイル
- 検索結果の広告に紛れた偽のダウンロードページ
- 正規のものに見せかけたブラウザの拡張機能
盗まれた情報は、売り買いされている
集められた情報は、闇市場で売り買いされます。Verizonの調査では、ランサムウェアの被害を公表された組織の54%で、その組織のドメインがインフォスティーラーの流出データに見つかったと報告されています。盗まれた鍵が、別の攻撃者の手に渡って使われている可能性を示す数字です。
〈参照:Verizon「2025 Data Breach Investigations Report」〉
3. パスワード変更だけでは守れない2つの理由
「パスワードを盗まれたなら、変えればいい」。半分は正しいのですが、インフォスティーラーが相手のときは、それだけでは足りません。
理由1:感染したパソコンで変えると、新しいパスワードも盗まれる
インフォスティーラーはパソコンに居座っています。感染に気づかないまま、同じパソコンで新しいパスワードを打ち込めば、それもそのまま記録されます。変えた直後に、新しい鍵がまた相手の手に渡る状態です。
理由2:ログインしたままの状態があれば、パスワードは要らない
ウェブサービスは、一度ログインすると「この人はログイン済み」という情報(セッション)をパソコンに残し、しばらくパスワードを聞かずに使えるようにしています。この情報を盗まれると、攻撃者はパスワードも二段階認証も通らずに本人として入れてしまいます。パスワードを変えても、すでに発行されたログイン状態が有効なままなら、入られ続けるおそれがあります。
| よくある対応 | 足りないところ |
|---|---|
| パスワードを変える | 感染したパソコンで変えると、また盗まれる |
| パスワードを複雑にする | ログイン状態を盗まれると、パスワードの強さは関係ない |
| 定期的に変える | 漏れた瞬間から次の変更日までは、無防備のまま |
だからこそ、パスワードの手前と後ろ、つまり「感染したパソコンを切り離す」「ログイン状態を全部切る」「誰がどのアカウントを持っているかを把握する」までを一続きで考える必要があります。
4. 「うちは小さいから狙われない」が危ない理由
被害の6割以上は中小企業
「狙われるのは大企業だけ」と思われがちですが、数字は逆です。警察庁によると、2025年のランサムウェア被害226件のうち、中小企業は143件(63%)でした。中小企業の被害件数は、この5年で約1.8倍に増えています。
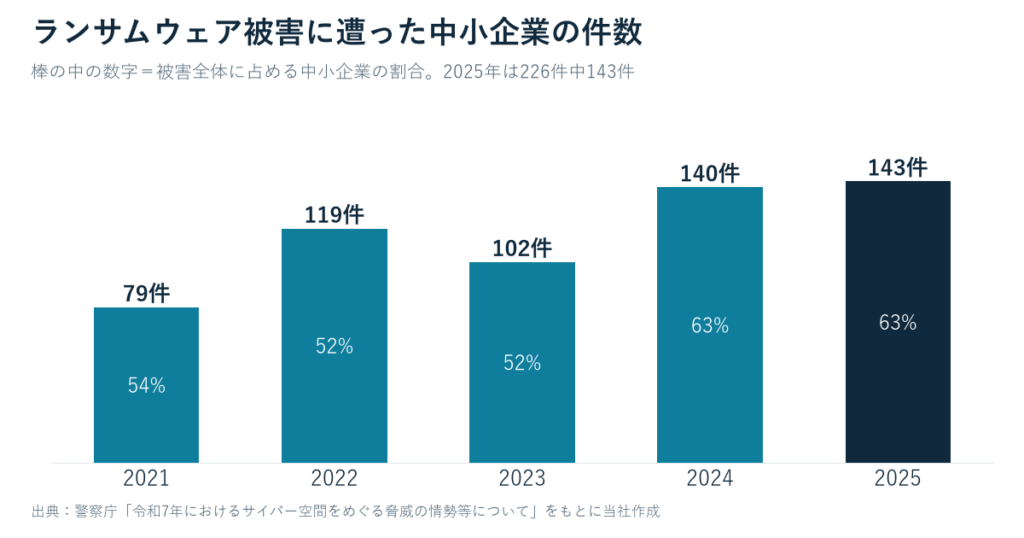
〈参照:警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」〉
攻撃の多くは、機械が手当たり次第に入れる場所を探す無差別型です。会社の規模や知名度で選ばれているわけではありません。
取引先への「踏み台」にされる
もう一つの理由は、取引先とのつながりです。IPAの10大脅威(組織)の2位は「サプライチェーンや委託先を狙った攻撃」。守りの堅い大企業に直接入る代わりに、取引のある中小企業のメールやアカウントを乗っ取り、そこを足がかりにする手口です。
| 起きること | 自社への影響 |
|---|---|
| 自社のメールアカウントを乗っ取られる | 取引先に、自社の名前で偽の請求書が届く |
| 取引先のシステムに入るIDを盗まれる | 取引先の被害の「入口」になってしまう |
| 復旧まで業務が止まる | 納期遅れ、取引の見直し |
「流出しても大した情報はない」と思っていても、取引先から見れば、御社は大事な入口の一つです。
5. 放置されがちな3つのアカウント:退職者・外注先・AIツール
認証情報の対策というと、社員のパスワードばかりに目が向きます。実際に穴になりやすいのは、誰も見ていないアカウントです。
退職者のアカウント
辞めた人のメールやクラウドのアカウントが、そのまま残っていませんか。本人に悪気がなくても、そのアカウントのパスワードが別のサービスから漏れれば、誰も使っていない入口が開いたままになります。持ち主がいないので、怪しいログインがあっても気づく人がいません。
外注先・業務委託先のアカウント
ホームページの制作会社、経理の外注先、システムの保守業者。仕事を頼むときに発行したアカウントは、契約が終わった後も残りがちです。しかも管理者の権限を渡していることが多く、乗っ取られたときの被害が大きくなります。
AIツール・連携アプリに渡した権限
最近増えているのが、生成AIのツールや業務アプリに、メール・カレンダー・ファイル保管庫への接続を許可しているケースです。便利な反面、「どのツールに、どこまで見せているか」を誰も把握していない状態になりやすい部分です。人のアカウントと同じく、棚卸しの対象に入れておく必要があります。
| アカウントの種類 | よくある放置のされ方 | まずやること |
|---|---|---|
| 退職者 | 最終出社日のあとも残っている | 退職日に止める(データは先に保管) |
| 外注先 | 契約終了後も管理者権限のまま | 契約終了日に止める・権限を下げる |
| AIツール・連携アプリ | 試しに接続したまま忘れている | 接続先の一覧を作り、使っていないものを外す |
6. 中小企業が今日からできる認証情報の対策5つ
大きな予算をかけなくても、効果の大きい対策から順に進められます。
対策1:アカウントの一覧を作る
最初の一歩は、会社で使っているサービスと、そのアカウントを持っている人を一覧にすることです。表計算ソフトで十分です。
| サービス名 | 使っている人 | 管理者か | 二段階認証 | 止める担当 |
|---|---|---|---|---|
| (例)メール | 全員 | 代表・総務 | あり | 総務 |
| (例)会計ソフト | 経理・税理士事務所 | 経理 | なし | 経理 |
| (例)ホームページの管理画面 | 制作会社 | 制作会社 | なし | 代表 |
一覧ができると、「二段階認証がない」「辞めた人が残っている」「管理者が多すぎる」がひと目で分かります。
対策2:辞めた人・契約が終わった外注先は、その日に止める
退職日・契約終了日に、アカウントを止める流れを決めておきます。止める前に、そのアカウントに残っているメールやファイルを会社の保管場所へ移しておけば、業務の引き継ぎにも困りません。「誰が止めるか」を一覧の列で決めておくのがこつです。
対策3:二段階認証をかける
パスワードに加えて、スマートフォンの確認などをもう一段求める仕組みです。パスワードだけ盗まれた場合の侵入は、これで大きく防げます。メール・会計・銀行・ホームページの管理画面など、乗っ取られたときの被害が大きいものからかけていきます。
対策4:ログインしたままにしない・ブラウザにパスワードを保存しない
- 共有のパソコンでは、使い終わったら必ずログアウトする
- 重要なサービスは、ログイン状態が続く期間を短くする設定にする(管理画面で選べるものが多い)
- パスワードはブラウザに覚えさせず、パスワード管理の専用ソフトを使う
盗まれたログイン状態が使える時間を短くするほど、被害は小さくなります。
対策5:感染が疑われたら「切り離す→別の端末で変える→全部ログアウト」
「怪しいファイルを開いてしまった」「勝手にメールが送られている」と気づいたら、次の順番で動きます。
- そのパソコンをネットワークから切り離す(LANケーブルを抜く・Wi-Fiを切る)
- 感染していない別の端末から、重要なサービスのパスワードを変える
- 各サービスの「すべての端末からログアウト」を実行し、盗まれたログイン状態を無効にする
- メールの自動転送や、知らない端末の登録が増えていないかを確認する
- 感染したパソコンは、専門家に調べてもらうか初期化する
順番を逆にして、感染したパソコンのままパスワードを変えると、第3章のとおり新しいパスワードも盗まれます。
今日のチェックリスト
- □ 会社で使っているサービスとアカウントの一覧がある
- □ 辞めた人・契約が終わった外注先のアカウントが残っていない
- □ メール・会計・ホームページの管理画面に二段階認証がかかっている
- □ 管理者の権限を持つ人が、必要な人だけになっている
- □ ブラウザにパスワードを保存していない
- □ 感染が疑われたときの連絡先と手順を、社内で共有している
7. 大企業の対策を、そのまま真似しなくていい
大企業が進めているのは「常時監視と自動遮断」
大企業では、闇市場に自社の認証情報が出回っていないかを常に監視したり、規定に違反したアカウントをAIが見つけて自動で止めたりする仕組みの導入が進んでいます。社員が数千人、アカウントが数万あり、警告が毎週何百件も届く規模では、人の目で追いきれないからです。
中小企業は「一覧」と「止める流れ」から
社員が数人から数十人の会社が、同じ仕組みをいきなり入れる必要はありません。一覧があり、止める担当が決まっていて、重要なものに二段階認証がかかっている。これだけで、第5章の「誰も見ていないアカウント」の大半はなくせます。監視の仕組みは、そのあとに会社の規模に合わせて考えれば十分です。
| 段階 | やること | 費用の目安 |
|---|---|---|
| 1 | アカウントの一覧・止める担当を決める | ほぼかからない(表計算ソフト) |
| 2 | 重要なサービスに二段階認証・管理者を絞る | ほぼかからない(各サービスの設定) |
| 3 | パスワード管理ソフトを入れる | 1人あたり月数百円程度から |
| 4 | アカウントをまとめて管理・監視する仕組み | 規模に応じて検討 |
なお、この記事は経済メディアPIVOTのホワイトハッカーによる解説動画(ランサムウェアの入口は認証情報)を参考に、数字を公的機関・調査機関の資料で確かめて構成しました。
8. よくある質問
インフォスティーラーとは何ですか
パソコンに入り込み、ブラウザに保存したIDとパスワード、ログインしたままの状態(セッション情報)、メールアドレスなどをまとめて盗み出すマルウェアです。盗まれた情報は闇市場で売り買いされ、別の攻撃者が会社のシステムに入る「鍵」として使います。
ウイルス対策ソフトを入れていれば防げますか
入れておくことは大前提ですが、それだけで防げるとは限りません。新しい種類はすぐには検知されないことがあり、本人が自分で実行してしまうと止めきれない場合もあります。アカウントの一覧・二段階認証・ログイン状態の管理を組み合わせることが大切です。
パスワードは定期的に変えたほうがいいですか
総務省は、乗っ取りや流出の事実がなければ、パスワードを定期的に変える必要はないとしています(国民のためのサイバーセキュリティサイト)。大切なのは、流出したときに速やかに変えることです。定期変更より、使い回しをしないこと、二段階認証をかけること、漏れたときにすぐ動けることの方が効果があります。
二段階認証をしていれば安全ですか
パスワードだけを盗まれた場合の侵入は、大きく防げます。ただし、ログインしたままの状態(セッション情報)を盗まれると、二段階認証を通らずに入られることがあります。ログイン状態を長く残さない設定や、感染時に「すべての端末からログアウト」する手順と組み合わせてください。
ブラウザにパスワードを保存してはいけませんか
インフォスティーラーはブラウザに保存されたパスワードを狙います。業務で使う重要なアカウントは、ブラウザではなくパスワード管理の専用ソフトに保存し、そのソフト自体にも二段階認証をかけるのがおすすめです。
退職者のアカウントはいつ止めればいいですか
退職日(外注先なら契約終了日)に止めるのが基本です。止める前に、そのアカウントのメールやファイルを会社の保管場所へ移しておきます。「誰が止めるか」をアカウントの一覧で決めておくと、止め忘れを防げます。
被害に気づいたら、どこに相談すればいいですか
まず第6章の対策5の手順で被害の広がりを止めたうえで、都道府県警察のサイバー犯罪相談窓口や、IPAの「情報セキュリティ安心相談窓口」に相談できます。取引先に偽のメールが送られている可能性がある場合は、早めに取引先へ連絡してください。
まとめ
- ランサムウェアの入口でいちばん多いのは盗まれたIDとパスワード。インフォスティーラーはログインしたままの状態まで持ち出す
- 感染したパソコンでパスワードを変えても、新しいパスワードがまた盗まれる。切り離す→別の端末で変える→全部ログアウトの順番で動く
- 中小企業は、アカウントの一覧・辞めた人と外注先をその日に止める・二段階認証から始めれば十分。被害の6割以上は中小企業で、取引先の入口にもなる
認証情報の対策に迷ったら
まずは自社の現在地を知る(無料)
TDC NEXUSのトップページから、自社のデジタル化・AI活用の現在地を無料で診断できます。どこから手をつけるかを決める材料にしてください。
社内で使い方を揃える(研修・セミナー)
アカウントの扱いは、一人だけ気をつけても穴が残ります。業種別の生成AI研修・セミナーでは、生成AIの使い方と合わせて、アカウントや情報の扱い方のルールづくりまでご一緒します。お見積り無料。
個別に相談する(DXコンサルティング)
アカウントの一覧づくり、退職者・外注先の止め忘れの確認、二段階認証の設定状況の点検。DXコンサルティングでは、御社のアカウントと権限の棚卸しから、止める流れの仕組みづくりまでを継続してご一緒します。
TDC NEXUS合同会社 旭川オフィス(〒070-0056 北海道旭川市6条西1丁目2-3-203)/札幌オフィス 法人番号 8450003002676 TEL 070-9001-1353(9:00〜17:00 土日祝除く)